狙われているのは大企業だけではない:中小企業を踏み台にするサイバー攻撃の実態
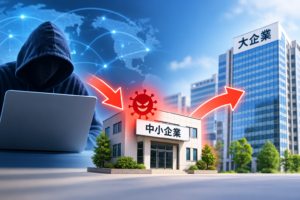
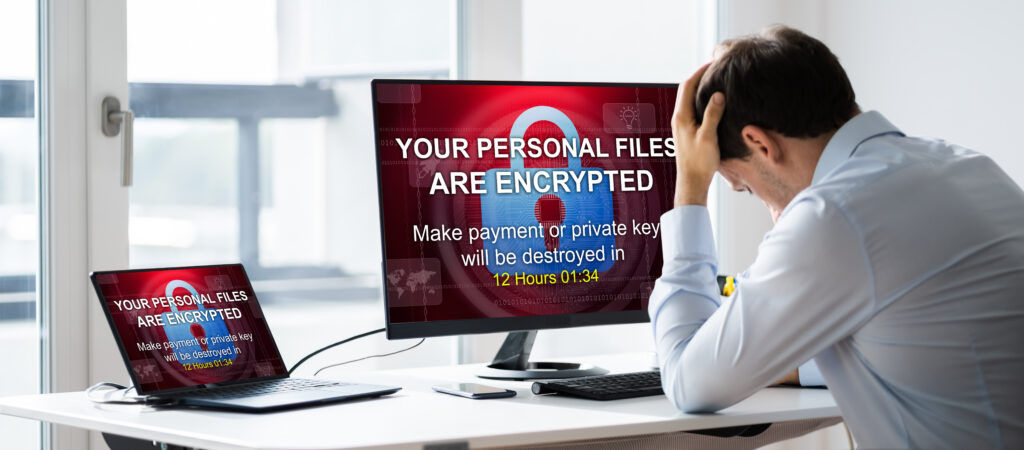
「うちみたいな小さな会社を狙うハッカーなんていないだろう」——そう考えている経営者の方は少なくありません。しかし実際には、サイバー攻撃のニュースで取り上げられるのは大企業の被害ばかりでも、攻撃者が本当に狙っているのは、その大企業と取引のある中小企業というケースが急増しています。
なぜ中小企業が「踏み台」にされるのか
大企業は多額の予算をかけてセキュリティ対策を強化しています。正面から攻撃するのは年々難しくなっているため、攻撃者はセキュリティ投資が手薄になりがちな取引先の中小企業や零細企業を経由して、サプライチェーンの脆弱な部分から侵入を試みます。発注元や取引先とのメールのやり取り、共有システムへのアクセス権限などを悪用し、そこを足がかりに本来の標的である大企業のネットワークへ侵入する——これが「サプライチェーン攻撃」と呼ばれる手口です。
実際、取引先企業を経由した不正アクセスにより、大企業の情報が漏洩した事例は国内でも複数報告されています。攻撃を受けた中小企業自身は、自社のシステムが「踏み台」にされたと気づかないまま、取引先から損害賠償を請求されるケースも出てきています。
中小企業が負うリスクは想像以上に重い
サイバー事故が発生すると、原因究明のためのデジタル・フォレンジック調査だけで数百万円、大規模な場合は1,000万円以上かかるケースも多く見られます。さらに事業停止による損失、取引先の機密情報や個人情報を漏洩させた場合の賠償請求は、数千万円から数億円に及ぶこともあります。体力のない中小企業にとって、これは廃業に直結しかねない深刻なリスクです。
今すぐ始められる備えを
完璧なセキュリティシステムを整えることは容易ではありませんが、パスワード管理の徹底や、取引先とのデータのやり取りのルール見直しなど、できることから着実に取り組むことが重要です。そして、万が一の事故に備えて、サイバー保険で金銭的なリスクをカバーしておくことも、経営者としての重要な判断のひとつです。
「自社は大丈夫」という思い込みこそが、最大のリスクかもしれません。サイバーリスクへの備えについて、少しでも不安を感じたら、ぜひeniceedまでお気軽にご相談ください。